Cybersecurity, ieri il giorno nero per il web mondiale: LabTV offline per precauzione, intervento tempestivo di Rooters
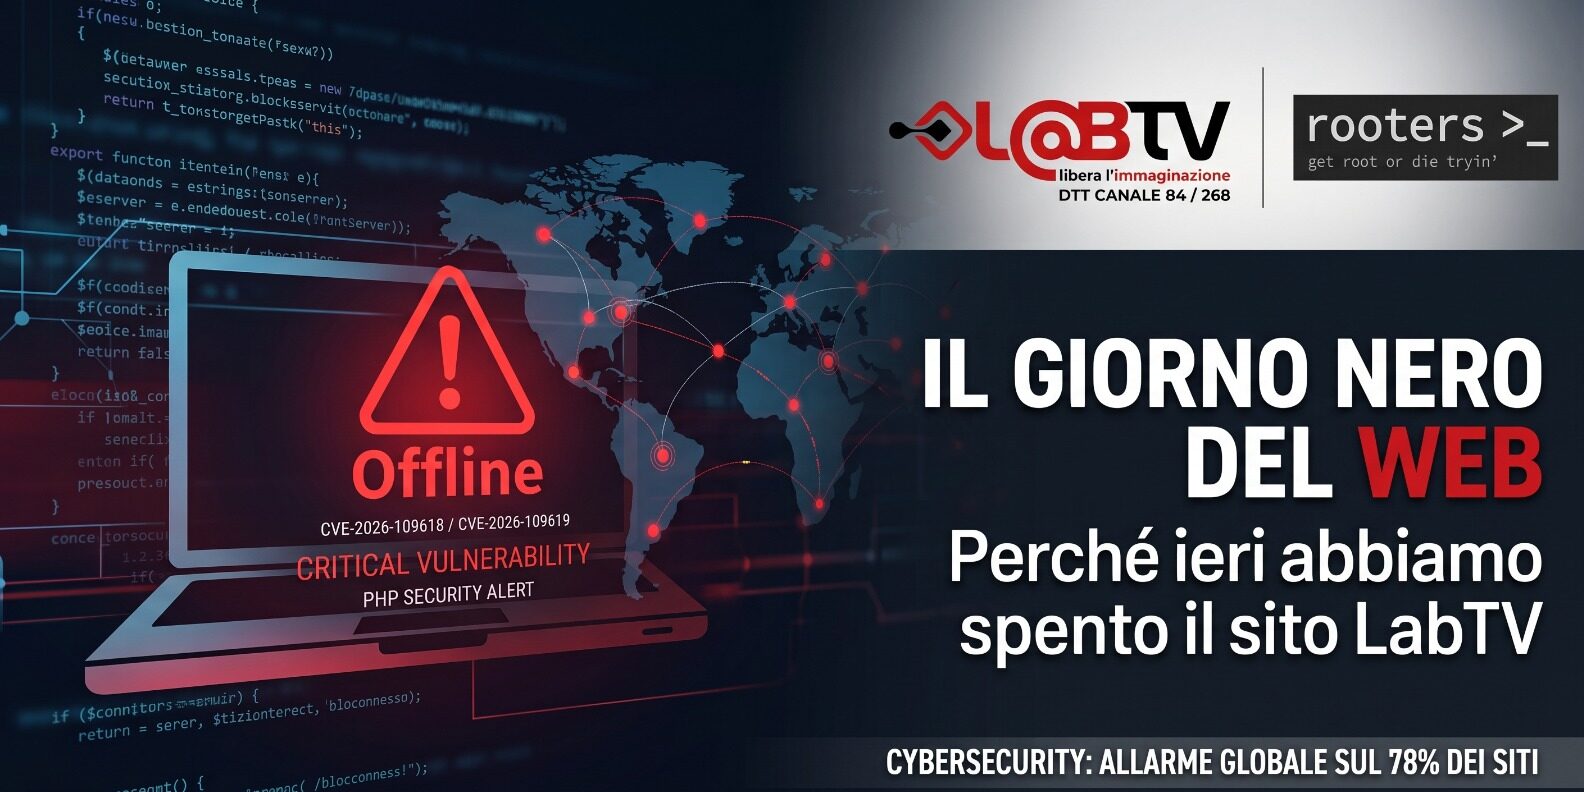
Quella di ieri, mercoledì 21 ottobre, verrà ricordata dagli addetti ai lavori come una giornata nera per la sicurezza informatica mondiale. Una crisi che ha toccato da vicino chiunque possieda o navighi su un sito web, e che ha spinto anche la nostra redazione a prendere decisioni drastiche e tempestive. Ma andiamo con ordine.
L’inizio dell’allarme: le prime avvisaglie
Tutto comincia nel pomeriggio di martedì 20 ottobre. Intorno alle 17:00 (ora italiana), un utente con il nickname “petecooper” pubblica su Hacker News — il noto portale di notizie tecnologiche legato all’acceleratore di startup statunitense Y Combinator — un’indiscrezione esplosiva: PHP, il linguaggio di programmazione su cui si basa il 78% dei siti web del pianeta, starebbe per rilasciare una correzione d’emergenza (in gergo, una patch) per due vulnerabilità critiche di gravità massima (punteggio 10 su 10: CVE-2026-109618 e CVE-2026-109619). Non rilascia alcun dettaglio tecnico, solo le sigle identificative.
Alle 21:33 arriva la conferma ufficiale del team di PHP: le correzioni verranno rilasciate l’indomani, il 21 ottobre, alle ore 16:00 italiane. In Italia è ormai sera, le aziende sono chiuse. I tecnici informatici sono in allerta, ma tutto sommato tranquilli: in teoria, senza dettagli tecnici pubblici, nessuno al mondo è ancora in grado di sfruttare quelle falle.
La prassi violata e la doppia fuga di notizie
Normalmente, quando viene scoperta una falla informatica, si segue un protocollo chiamato “Divulgazione Responsabile” (Responsible Disclosure): chi scopre il problema lo comunica in segreto al produttore del software, attendendo il rilascio delle correzioni prima di rendere pubblica la notizia. In questo modo, i sistemi vengono protetti prima che i criminali informatici sappiano come attaccarli.
Questa volta, però, qualcosa va storto. Passate le 22:00 del 20 ottobre, viene pubblicato per errore (e subito rimosso) un video dimostrativo da parte di Calif — che si scoprirà poi essere l’autore della scoperta insieme a Wiz Research, con il coinvolgimento di OpenAI. Quel breve filmato basta a svelare i primi dettagli tecnici su come innescare l’attacco.
Il colpo di grazia arriva la mattina del 21 ottobre, alle 09:41. L’azienda americana Chainguard, specializzata nella sicurezza della catena di approvvigionamento del software (Software Supply-Chain), pubblica una versione già corretta del programma, bruciando sul tempo il rilascio ufficiale fissato per le 16:00. Confrontando la versione vulnerabile con quella corretta di Chainguard, per i criminali informatici diventa un gioco da ragazzi capire esattamente dove si annida la falla. Dan Lorenc, CEO di Chainguard, ha confermato di aver autorizzato personalmente il rilascio anticipato poiché altre società di sicurezza stavano già rilevando tentativi di attacco in corso: secondo lui, proteggere subito i propri clienti era più urgente che rispettare l’embargo.
Il panico in Europa e la corsa ai ripari
Dalle 09:41 del 21 ottobre iniziano a circolare in rete i primi exploit (programmi creati appositamente per sfruttare la vulnerabilità e bucare i sistemi), subito mirati verso le piattaforme più diffuse al mondo: WordPress (che da solo muove oltre il 40% del web), Drupal (molto utilizzato anche dalla Pubblica Amministrazione italiana) e Joomla.
Il CERT-EU, il servizio di cybersicurezza delle istituzioni dell’Unione Europea, dirama immediatamente un avviso urgente: invita tutti gli amministratori di sistema ad applicare misure di mitigazione immediate e, qualora non fosse possibile per problemi di compatibilità, consiglia persino di mettere temporaneamente offline i siti web.
L’Italia e l’Europa si svegliano nel panico. Inizia una corsa contro il tempo per censire server, portali e applicazioni basati su PHP, cercando di alzare le barricate in trepidante attesa delle fatidiche ore 16:00.
La scelta di LabTV e il ritardo degli enti nazionali
Noi di LabTV siamo stati allertati già nelle prime ore del mattino del 21 ottobre da Rooters, la società che cura il presidio di sicurezza informatica per il nostro gruppo. Dopo un rapido briefing d’emergenza, abbiamo scelto la via della massima prudenza: abbiamo spento momentaneamente il sito di LabTV in attesa delle correzioni ufficiali, mentre il team di Rooters lavorava per mettere in sicurezza tutte le infrastrutture coinvolte.
Alle 16:00 in punto sono arrivate le patch ufficiali di PHP. Non appena rese disponibili, i tecnici di Rooters le hanno applicate e, dopo le necessarie verifiche di sicurezza, il nostro portale è tornato regolarmente online, completamente immunizzato nel giro di poche ore.
Ma se una realtà locale ha saputo reagire in tempo reale, come si sono mossi i grandi enti nazionali preposti alla nostra sicurezza?
Sia il CSIRT Italia (la struttura operativa dell’Agenzia per la Cybersicurezza Nazionale – ACN) sia il CERT-AgID (che si occupa di proteggere la Pubblica Amministrazione italiana) non hanno diramato alcuna allerta preventiva durante le ore più calde della mattinata, limitandosi a pubblicare i rispettivi bollettini soltanto a emergenza inoltrata, dopo il rilascio delle correzioni ufficiali:
Un paradosso che fa riflettere: gli stessi enti che da un lato impongono alle aziende adeguamenti normativi complessi e stringenti, come la recente direttiva europea NIS-2, all’atto pratico rischiano di arrivare in ritardo rispetto alla prontezza operativa dimostrata sul campo da realtà del nostro territorio come Rooters e LabTV.
E adesso? Il rischio è tutt’altro che finito
La storia di questa vulnerabilità non si chiude certamente oggi: si trascinerà per anni e, purtroppo, farà molte vittime. Sebbene le correzioni siano state rilasciate, occorre tempo affinché vengano recepite da tutti i sistemi operativi, dalle applicazioni e dagli apparati hardware. Soprattutto, restano esposti milioni di siti web e portali aziendali che non vengono gestiti, aggiornati o monitorati in maniera proattiva.
Molti dei nostri lettori, imprenditori e professionisti del territorio possiedono un sito internet. Statistiche alla mano, c’è quasi l’80% di probabilità che quel sito poggi su tecnologia PHP e oltre il 40% che sia realizzato in WordPress. La domanda, a questo punto, è d’obbligo: avete già verificato se chi gestisce il vostro sito ha preso i dovuti provvedimenti?
Commenti